挖矿木马用诗歌隐藏控制服务器地址

IT时代网10月12日消息,安全研究人员披露了一轮代号“Canto Incognito”的挖矿木马攻击行动。该行动自今年 4 月起被持续追踪,已有超过 3400 台服务器中招,其命令与控制服务器地址的隐藏方式颇为罕见。
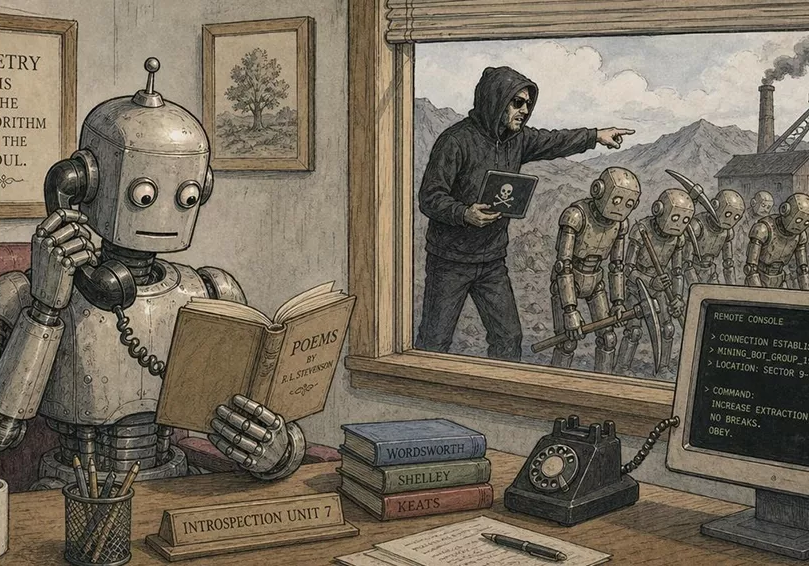
这轮攻击使用的恶意软件名为 PoeLLM。它把新地址编码进托管在代码托管平台上的一首两节诗里的四个词中,受感染主机通过读取这首诗来获取下一跳地址。这首诗迄今已被修改 11 次,每次改动都把受害机器指向新的控制服务器。
从受害机器的分布看,多数被攻陷的服务器运行着存在漏洞的开源人工智能与大语言模型服务,LiteLLM 与 Ollama 是其中被点名的两个。LiteLLM 在 4 月发布过一个修复补丁,很可能已经堵上了这条利用路径,但仍有大量实例停留在旧版本上。
恶意载荷由 XMRig 与 Iron 两款挖矿程序构成,接入 Kryptex 的挖矿基础设施。被感染的服务器还会被改造成扫描器与漏洞利用服务器,继续向外扩散。
研究人员还注意到,前 900 名受害者之间存在一个共同点——它们都曾接触过一家俄罗斯加密挖矿服务的某个端点。这一迹象表明,攻击背后的动机更可能是财务收益。
报告同时指出,人工智能基础设施正在成为有吸引力的攻击目标。暴露在公网上的推理服务不仅可能存放着有价值的数据,还直接连着算力硬件,尤其是图形处理器。目前研究人员所属方面已阻断所有往返该恶意软件控制服务器的流量。
编辑:林一舟
THE END