安全测试工具ARTEX被滥用于韩国银行网络攻击

IT时代网10月7日消息,据Chosun报道,韩国国民、新韩、韩亚等多家银行接连遭网络攻击后,攻击服务器部分文档中发现了名为ARTEX的字符串,这一工具原为安全测试软件,如今被分析为滥用AI智能体技术自动渗透金融机构网络的实例。
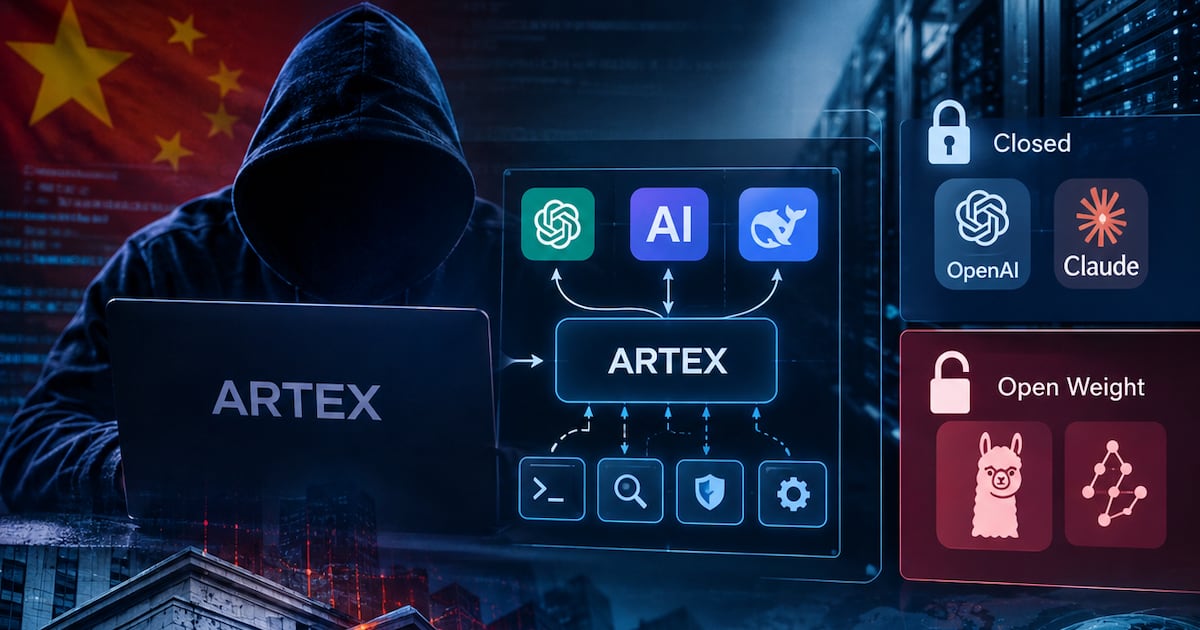
韩国安全公司Genians安全中心负责人10月2日在社交平台披露,被用于攻击的服务器文档中出现“ARTEX-自主渗透测试控制台”字样。业内介绍,ARTEX并非AI模型,而是一种调用外部AI执行任务的“索具”类软件:它把AI模型与各类渗透工具连接起来,操作者只需下达“尝试进入某公司服务器”一类的指令,ARTEX便会自行创建并协调多个AI智能体,全天候变换策略,完成信息收集、漏洞搜索、攻击路线设计与执行。
这款工具目前在开发者平台GitHub上开放下载,安装后填入Claude或ChatGPT等服务的API密钥即可使用,本次金融业攻击中使用了哪款AI模型尚未查明。韩国高丽大学信息安全研究生院教授金承柱评价称,工具与AI结合并以开源形式不断增多,此类自动化攻击必然会持续增加。
此前,本站曾报道过韩国警方立案调查AI辅助攻击银行事件。韩国安全公司Everspin复现类似攻击场景时,全程仅耗时约22秒、消耗约4.4万个token;若基于ChatGPT或Claude计费,成本约0.88美元。开源AI与自动化工具组合带来的网络安全风险,正在引起更多关注。
编辑:林一舟
THE END