全球大量网站因PHP高危漏洞紧急停服

IT时代网10月22日消息,今天凌晨,全球互联网遭遇罕见的安全危机:被广泛使用的编程语言PHP被曝出两个高危漏洞,大量政企网站被迫紧急关站停服进行修复。
漏洞代号PHP2Shell,编号为CVE-2026-109618与CVE-2026-109619,CVSS评分高达9.2,有安全机构给出满分10.0。这两个漏洞已隐藏十余年,可追溯到2012年发布的PHP 5.4版本。
PHP官方表示,攻击者无需登录,只需发送特制请求,就可能在服务器上执行任意代码,相当于拿到整台服务器的控制权。安全机构称,相关漏洞在8月便有人借助人工智能模型独立发现,随后多家机构协调开发者与安全公司完成了修复。
修复补丁原计划于10月22日发布,但相关信息在10月20日提前泄露,官方被迫提前到10月21日紧急推送。芬兰国家土地测量局、法国政府网站、荷兰网络安全中心官网、鹿特丹港网站等已临时下线避险。
PHP支撑着全球约七成网站,包括WordPress、Drupal、Magento等知名平台。安全机构的遥测数据显示,公网上存在超过2260万个可能受影响的PHP实例,独立研究者估算有130万至190万台主机面临潜在风险。
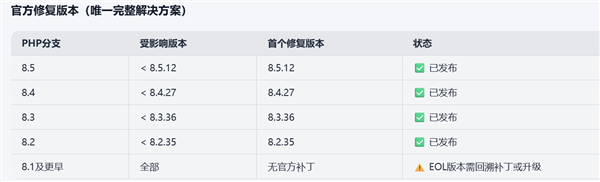
PHP官方于10月21日紧急发布8.5.12、8.4.27、8.3.36、8.2.35补丁。问题在于官方仅维护8.1之后版本,仍有大量旧版本用户暴露在风险中,这也是部分欧洲政府网站只能关站避险的原因。日本首相也罕见地在网上发帖,将此次危机称为重大事件,呼吁网站管理者尽快处理。
注:本文中包含AI辅助创作的内容。
编辑:周艺
THE END