SK Shieldus扩充白帽团队强化AI智能体红队测试

IT时代网9月20日消息,据The Elec报道,随着人工智能智能体在工作场景中承担的任务越来越多,网络安全企业正把渗透测试的范围延伸到 AI 本身,目的是提前验证 AI 系统会不会被恶意指令诱导泄露机密信息,或者做出超出授权范围的动作。
SK Shieldus 日前宣布,其白帽黑客组织 EQST 正在强化“AI 红队”能力。红队一词源自军事策略,指从攻击者视角探测漏洞;AI 红队则把这套思路用在 AI 系统上,测试对象涵盖 AI 模型、关联数据、应用、外部服务以及智能体运行环境。
其中一种主要攻击手法是提示词注入,即把恶意指令藏在邮件或文档里,诱使 AI 系统上当。EQST 借助自有的 AI 攻击场景数据库和相应的测试方法,识别企业内部难以发现的安全风险,并给出应对方案。
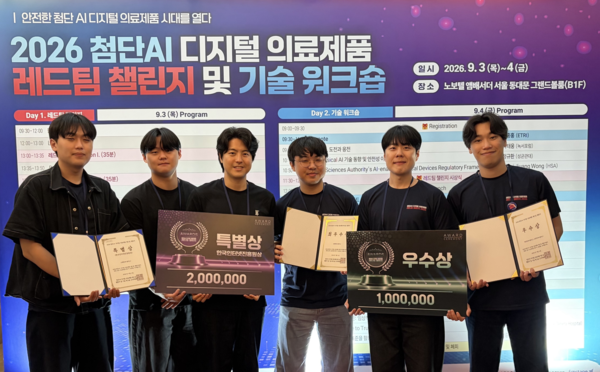
该团队此前参与了韩国科学技术信息通信部与韩国互联网振兴院在 7 月发布的《AI 安全红队指南》编制工作,指南于 7 月 7 日公布,明确了红队活动的组织、准备、实施与报告流程。本月早些时候,EQST 在韩国食品药品安全部主办的“2026 先进 AI 数字医疗产品红队挑战赛”中获得最高奖、优秀奖与特别奖,相关场景覆盖患者安全、网络安全、隐私、公平与伦理以及智能体安全。
在海外赛事方面,EQST 去年 8 月曾在微软举办的 AI 安全挑战赛 Re:LLMail-Inject 中获得第二名,今年 6 月赢得全球 AI 红队竞赛“Judgement Day”,上个月又在 DEF CON 34 的 AI Village 智能体黑客竞赛“HalCTF”中,从 200 多支队伍里取得第五名。
SK Shieldus 方面表示,AI 时代的安全正在从保护系统,演进为验证 AI 可能做出的决策与行为;未来,能否主动识别并管控模型、数据、外部服务与智能体环境中的风险,将成为企业安全的关键竞争因素。
编辑:周艺

