Adobe电商平台曝CVSS 10.0满分漏洞

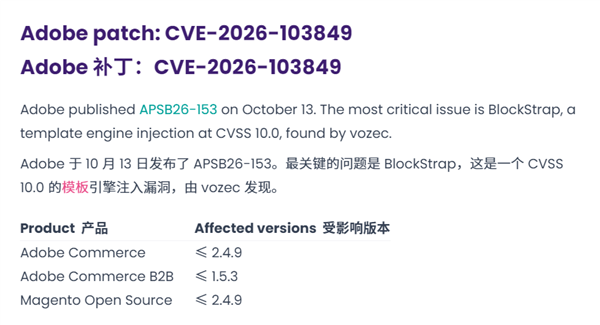
IT时代网10月19日消息,Adobe旗下电子商务网站建设平台Magento和Adobe Commerce曝出一个CVSS评分为10.0的满分漏洞,代号BlockStrap,编号CVE-2026-103849。远程攻击者无需任何身份验证,也不需要管理员介入,就能在网店服务器上执行任意代码并全面接管主机。
Adobe却把这个补丁列为第2级优先,建议商户在30天内完成更新,引发安全行业质疑。漏洞由安全研究员vozec发现,根源在于Magento的邮件模板引擎存在架构缺陷。官方安全公告APSB26-153发布不到24小时,Sansec研究团队就成功复现了4条不同的远程代码执行路径。
这已经是Magento邮件模板引擎6周内第二个CVSS 10.0满分漏洞。上一个漏洞CVE-2026-756509月初遭大规模零日攻击后,Adobe才紧急发布热修复。Sansec分析称,虽然攻击链路径相对复杂,但在自动化和AI辅助逆向工具普及的当下,把更新补丁反向解析成可用攻击脚本的门槛已大幅降低。
针对Adobe给出的30天宽限期评级,Sansec批评风险评估过于乐观,呼吁所有电商立刻修补,防止服务器被植入后门或窃取消费者信用卡交易数据。Sansec的技术解析显示,本次BlockStrap本质上是对9月防护机制的绕过:Adobe此前的防御逻辑是给可信模板指令加数字签名供验证,但攻击者发现,只要把恶意指令包在子模板里,这条数据照样会被系统连带签名,随后在上一层处理时被触发执行。Sansec特别提醒,9月的热修复和10月的更新彼此独立,商户必须确保两个安全更新都已部署。
注:本文中包含AI辅助创作的内容。
编辑:周艺
THE END